


A Starti apresentou no Starti Summit 2026 a maior versão do ano do Edge Protect.
A atualização do firewall reúne funcionalidades e melhorias voltadas a tarefas que ocupam a rotina dos prestadores de serviços de TI: substituir equipamentos, conectar unidades, investigar falhas e administrar redes de diferentes clientes.
Entre os destaques estão a importação de configurações do pfSense pelo painel, a integração nativa com o Edge DNS e novos recursos para conexões IPsec. A versão também incorpora autenticação administrativa com Active Directory, instalação guiada e aperfeiçoamentos em Multi-WAN, WireGuard, relatórios e monitoramento.
Para os MSPs, o lançamento amplia as possibilidades de organizar a entrega de segurança e explicar seu valor ao cliente. Cada melhoria se relaciona com uma necessidade operacional, como identificar uma falha de VPN, antecipar a ocupação dos endereços IP ou compreender quem está por trás de uma comunicação na rede.
Novo painel facilita a leitura e a gestão do ambiente
O novo painel do Edge Protect aproxima as informações das decisões que o administrador precisa tomar. IPs e portas ficam visíveis nas regras, o uso do range DHCP ajuda a antecipar a falta de endereços e o diagnóstico de VPN em português orienta a investigação de falhas.
A gestão de filtros salvos e a central de downloads dos relatórios também tornam as consultas recorrentes mais práticas. Para o MSP, essas melhorias facilitam a conferência das configurações e o acompanhamento das redes dos clientes.
Migração do pfSense diretamente pelo painel

A substituição de um firewall exige cuidado com configurações que sustentam o funcionamento da empresa. Recriar estruturas manualmente ocupa a equipe e exige conferências para evitar que diferenças entre o ambiente anterior e o novo prejudiquem acessos ou serviços.
O Edge Protect passa a permitir a importação do arquivo de configuração do pfSense no painel. O recurso acelera a preparação da migração e oferece ao parceiro um caminho direto para conduzir a substituição de firewalls legados.
A importação deve integrar um projeto com revisão das configurações e testes dos serviços essenciais. Para o MSP, o ganho está em reduzir trabalho manual na transição e dedicar atenção à validação do ambiente. Na conversa com o cliente, a novidade pode ser apresentada como uma forma de organizar a modernização da infraestrutura com etapas verificáveis.
Integração com Edge DNS acrescenta contexto à proteção

Um endereço IP isolado oferece uma visão limitada sobre o que acontece na rede. Durante uma análise, a equipe precisa relacionar a comunicação observada ao usuário e ao dispositivo envolvidos para compreender o cenário e tomar uma decisão.
A integração nativa entre Edge Protect e Edge DNS aproxima essas informações. O firewall identifica usuário e dispositivo por trás de cada IP e envia esse contexto ao Edge DNS. A ativação ocorre por token, simplificando a conexão entre as soluções.
O avanço tem aplicação direta na investigação e na administração das políticas de proteção DNS. Ao contar com contexto de identidade, o parceiro ganha uma referência para interpretar a atividade e avaliar a aplicação das políticas no ambiente.
Para o cliente final, a conversa pode partir de uma pergunta concreta: qual usuário e qual dispositivo estão relacionados ao acesso analisado? A integração ajuda a aproximar os registros técnicos dessa resposta, respeitando a identificação disponível no ambiente e a configuração adotada.
Administração com contas do Active Directory
A nova versão atende a um pedido dos parceiros e permite que administradores façam login no firewall com contas já gerenciadas no Active Directory, o AD. O recurso aproxima o acesso administrativo do diretório utilizado pela organização.
Para empresas que mantêm suas identidades nesse serviço, a funcionalidade permite aproveitar as contas existentes também na autenticação do Edge Protect. A equipe passa a considerar esse acesso dentro da organização das identidades administrativas do ambiente.
A novidade se refere ao login de administradores no firewall. Sua aplicação deve acompanhar a definição das permissões necessárias para cada profissional, conforme a responsabilidade de quem opera a solução. Para o MSP, isso facilita alinhar a administração do equipamento às práticas de gestão de contas do cliente.
IPsec amplia recursos para ambientes com diferentes fabricantes
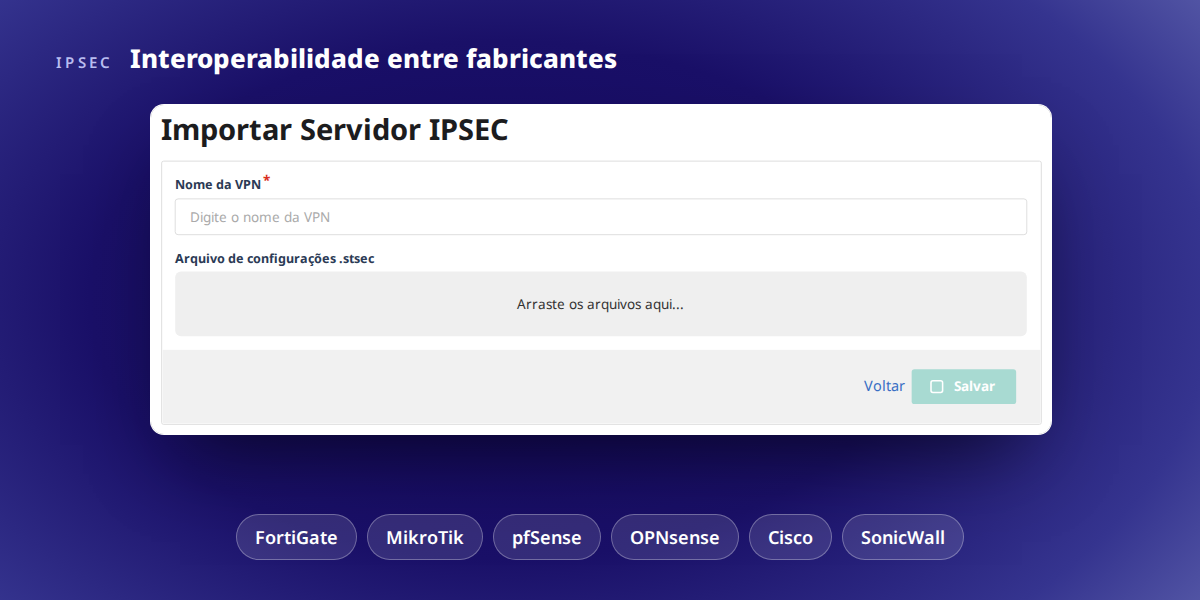
Conectar redes com equipamentos de fabricantes diferentes faz parte da rotina de muitos parceiros. Uma filial pode utilizar uma solução distinta da matriz, enquanto um novo contrato pode exigir integração com uma infraestrutura que já está em produção.
O Edge Protect amplia os recursos de IPsec com várias propostas por túnel, identificadores por FQDN ou e-mail, modo responder e keepalive por túnel. As mudanças têm foco na interoperabilidade com FortiGate, MikroTik, pfSense, OPNsense, Cisco e SonicWall.
Na prática, a equipe ganha mais opções para ajustar a negociação e a identificação das conexões às características do equipamento remoto. O modo responder permite adequar o papel do firewall no estabelecimento do túnel, enquanto o keepalive pode ser tratado por conexão.
A interoperabilidade depende de parâmetros compatíveis nas duas pontas. O avanço oferece mais recursos para construir essa compatibilidade e conduzir a implantação em ambientes heterogêneos. Para o cliente, a proposta é viabilizar conexões entre estruturas existentes com uma análise técnica adequada a cada cenário.
Diagnóstico de VPN em português orienta a investigação
Quando uma VPN não conecta, o impacto aparece no acesso ao sistema, na comunicação entre unidades ou na execução de uma atividade. Para a equipe técnica, saber que o túnel está offline é apenas o início da investigação.
A atualização acrescenta diagnóstico de VPN em português no painel. Quando o túnel não sobe, a interface apresenta a causa identificada e orienta o que fazer, oferecendo informação útil para conduzir a análise.
O parceiro ganha um ponto de partida para verificar o problema e registrar a ação adotada. Isso pode favorecer a distribuição do atendimento entre profissionais da equipe e tornar mais clara a passagem de informações durante um escalonamento. O benefício para o cliente está em uma investigação orientada por evidências apresentadas pela própria solução.
Instalação guiada facilita a preparação do appliance
O assistente de instalação, também chamado de Wizard, conduz a configuração inicial do appliance. A novidade organiza essa primeira etapa em um fluxo guiado, ajudando o profissional a preparar o equipamento para o ambiente em que será utilizado.
Para um MSP que implanta soluções em diferentes clientes, esse apoio pode contribuir para uma execução mais consistente das etapas iniciais. O assistente deve ser combinado com o levantamento dos requisitos de cada rede e com a validação das configurações ao final da implantação.
Multi-WAN e WireGuard recebem melhorias de continuidade
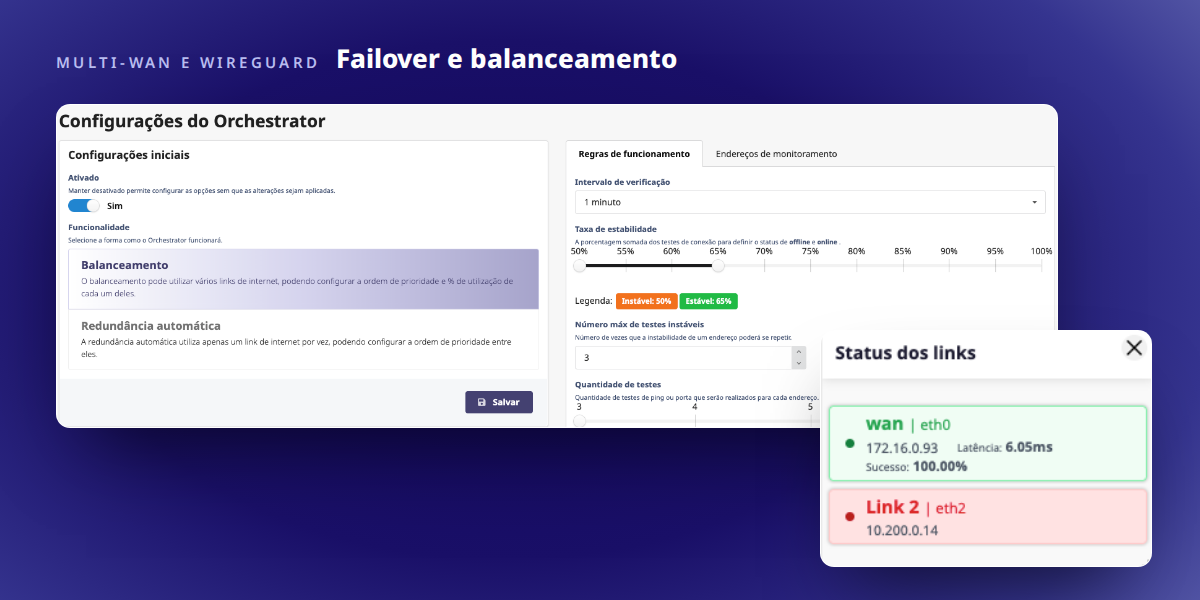
A atualização também atua sobre situações que afetam a disponibilidade das conexões. No Multi-WAN, há correções para evitar conexões presas após a queda de um link, aperfeiçoamento do balanceamento por peso com três ou mais links e melhorias na confiabilidade do failover.
Esses ajustes são relevantes para empresas que dependem de múltiplos acessos à internet. Quando um circuito falha, o comportamento das conexões e a utilização dos links restantes influenciam a continuidade das atividades. A versão aprimora esse funcionamento no firewall.
O WireGuard recebe correções relacionadas à inicialização e à retomada da conexão. O serviço passa a subir automaticamente no boot e a reconectar após um reinício. Também foi corrigido o comportamento que derrubava a LAN ao salvar sua configuração.
Para o parceiro, essas mudanças merecem atenção nos testes de atualização, especialmente em clientes que utilizam WireGuard e múltiplos links. Para a empresa atendida, representam melhorias em componentes diretamente ligados à comunicação entre usuários, sistemas e unidades.
Monitoramento com Zabbix e envio de eventos ao SIEM
O Edge Protect também amplia sua conexão com a rotina de observabilidade. A integração com Zabbix e SIEM permite incorporar monitoramento e envio de eventos às ferramentas utilizadas pela operação para acompanhar o ambiente.
Para equipes que já centralizam esse acompanhamento, o firewall passa a contribuir com informações para os fluxos de análise existentes. O MSP pode organizar o uso desses dados conforme os indicadores, alertas e procedimentos definidos para cada cliente.
O valor dessa integração depende da interpretação das informações e dos responsáveis por agir sobre elas. Ao conectar o firewall ao monitoramento, o parceiro pode aproximar a identificação de uma ocorrência do processo de atendimento e investigação adotado pela equipe.
Captive Portal e DHCP ganham mais controle operacional
No Captive Portal, a versão incorpora redirecionamento automático após o login e controle de logins simultâneos. São recursos relacionados à experiência de acesso e à administração do uso das credenciais no ambiente.
O redirecionamento permite orientar a navegação após a autenticação. Já o controle de simultaneidade ajuda a definir o uso de uma mesma conta conforme a política estabelecida. A aplicação deve acompanhar as necessidades da rede e o perfil de seus usuários.
No DHCP, o painel passa a mostrar o percentual de utilização do intervalo de endereços IP. Essa visibilidade ajuda a antecipar a falta de endereços disponíveis, antes que a ocupação do range se transforme em dificuldade para conectar dispositivos.
O indicador oferece ao parceiro uma referência para acompanhar o crescimento do ambiente e planejar ajustes. A informação é especialmente útil quando a quantidade de equipamentos varia ou aumenta, exigindo atenção à capacidade de endereçamento da rede.
Relatórios e regras aproximam a informação da tarefa

A versão permite salvar filtros de relatórios e administrá-los em uma tela de gerenciamento. Para análises recorrentes, o recurso ajuda a reutilizar recortes que fazem parte da rotina de acompanhamento do parceiro.
A exportação passa pela central de download gerada no próprio firewall, reunindo o acesso aos arquivos produzidos. Isso apoia a organização das consultas e a preparação de informações para revisões técnicas ou conversas com o cliente.
As regras também ficam mais legíveis: IPs e portas dos objetos e serviços aparecem dentro da própria regra. Essa visibilidade oferece contexto durante a conferência das configurações e ajuda o administrador a compreender o que está sendo permitido ou restringido.
Em uma revisão, por exemplo, a equipe pode consultar os dados associados à regra enquanto avalia sua finalidade. Para o MSP, a melhoria aproxima a leitura da configuração da decisão técnica que precisa ser tomada.
Estabilidade e segurança com participação dos parceiros
O lançamento reúne melhorias na confiabilidade de backup e restauração, reforços de segurança e dezenas de correções originadas em chamados de parceiros. Esse conjunto atende a situações identificadas no uso cotidiano da solução.
Para quem administra ambientes de clientes, backup e restauração fazem parte da capacidade de recuperar configurações e conduzir mudanças com planejamento. Os aperfeiçoamentos nessas rotinas acompanham as novas funcionalidades e integram a evolução operacional do produto.
A participação dos parceiros aparece tanto em solicitações específicas, como o login com Active Directory, quanto nas correções. A nova versão incorpora necessidades observadas em implantações e atendimentos, aproximando o desenvolvimento das tarefas executadas por quem mantém as redes funcionando.
Como avaliar a nova versão na sua operação?
Para parceiros Starti, a versão já está disponível para uso.
Aos MSPs que desejam conhecer o Edge Protect podem agendar uma reunião estratégica com a equipe comercial e liberar um teste gratuito da ferramenta: