


Mecanismos: um conjunto de peças ou elementos que operam simultaneamente para o funcionamento de um aparelho, máquina ou frente.
A segurança da Informação também possui seus mecanismos, desenvolvidos para realizar as operações de proteção das informações.
Os mecanismos de segurança são amplos e utilizados em diversos campos da segurança da informação.
Eles são fundamentais na ampliação da proteção das redes empresariais, para que, dentro de cada cenário, essas redes sejam mais seguras e resilientes.
Além disso, esses mecanismos de segurança também oferecem a oportunidade de ampliação do escopo de serviços dos prestadores de serviços de TI.
Neste artigo você descobrirá quais são esses mecanismos e como eles funcionam.
O que são mecanismos de segurança da informação?
Os mecanismos de segurança são controles, tecnologias, processos e técnicas adotados para reduzir riscos e proteger informações, sistemas e recursos tecnológicos.
A escolha desses mecanismos deve considerar os riscos existentes, os ativos que precisam ser protegidos e as políticas de segurança estabelecidas pela organização.
Na prática, diferentes mecanismos podem atuar de maneira complementar. Uma empresa pode utilizar autenticação para verificar identidades, controle de acesso para definir permissões, criptografia para proteger informações e backups para recuperar dados caso um incidente aconteça.
Para facilitar o entendimento, podemos observar esses mecanismos conforme sua atuação na prevenção, detecção e resposta e recuperação.
Prevenção
Os mecanismos preventivos têm como objetivo reduzir a probabilidade de um incidente acontecer, dificultando acessos indevidos, exploração de vulnerabilidades e outras ações não autorizadas.
Eles formam algumas das primeiras barreiras de proteção dos dados e sistemas.
A etapa de prevenção envolve a implementação de mecanismos confiáveis, que não podem ser ignorados pelos usuários, como as senhas, que visam evitar o acesso de usuários não autorizados no sistema, incluindo o firewall de borda, que atua no controle de acessos.
Identificação e autenticação
Embora estejam relacionadas, identificação e autenticação não significam a mesma coisa.
A identificação acontece quando um usuário declara quem é para o sistema, por exemplo, ao informar um nome de usuário ou endereço de e-mail.
Já a autenticação é o processo utilizado para verificar se aquela pessoa realmente é quem afirma ser.
Essa verificação pode utilizar diferentes fatores, como:
- algo que o usuário sabe, como uma senha;
- algo que ele possui, como um dispositivo ou chave de segurança;
- algo relacionado a quem ele é, como uma característica biométrica.
Quando mais de um fator é utilizado, temos a autenticação multifator (MFA), que adiciona uma camada de proteção ao processo de acesso.
Controle de acesso
Depois que uma identidade é autenticada, é necessário determinar quais recursos aquele usuário pode acessar e quais ações pode realizar.
É aí que entram os mecanismos de controle de acesso.
Eles ajudam a limitar o acesso a sistemas, aplicações, arquivos e outros recursos de acordo com permissões previamente estabelecidas.
Uma prática importante é aplicar o princípio do menor privilégio, no qual usuários recebem apenas os acessos necessários para executar suas atividades.
Assim, mesmo que uma conta seja comprometida, a quantidade de recursos disponíveis para o invasor pode ser reduzida.
Firewalls e proteção de rede
Firewalls atuam no controle do tráfego entre redes e sistemas de acordo com regras e políticas estabelecidas. Em ambientes corporativos, eles ajudam a limitar comunicações não autorizadas, reduzir a exposição de serviços e aplicar controles sobre o tráfego que entra e sai da rede.
Soluções mais avançadas como o Edge Protect podem incorporar outros recursos de inspeção e proteção, dependendo da tecnologia utilizada.
Criptografia
A criptografia transforma informações legíveis em dados protegidos por mecanismos criptográficos, dificultando o acesso ao conteúdo por pessoas não autorizadas.
Ela pode ser aplicada tanto a dados armazenados quanto a dados em trânsito, sendo uma importante camada para proteger informações sensíveis contra exposição.
Dependendo do contexto, diferentes algoritmos, protocolos e mecanismos de gerenciamento de chaves podem ser utilizados.
Mecanismos de detecção e resposta
Mesmo com controles preventivos, nenhuma organização consegue eliminar completamente seus riscos.
Por isso, outros mecanismos são utilizados para identificar vulnerabilidades, comportamentos suspeitos e possíveis incidentes, permitindo que a organização investigue e responda ao problema.
Quanto mais cedo uma ameaça é identificada, maiores são as possibilidades de conter seu avanço e reduzir seus impactos.
Auditoria e registros
Registros de atividades ajudam a compreender o que aconteceu dentro de um sistema: quem acessou determinado recurso, quando uma alteração ocorreu ou quais eventos antecederam um incidente.
Já as auditorias permitem avaliar controles, processos e políticas para identificar falhas, verificar conformidade e analisar se as medidas de segurança adotadas estão funcionando conforme esperado.
Exemplos que operam como mecanismos de mitigação:
Scanners de vulnerabilidades ajudam a identificar falhas conhecidas, configurações inadequadas e outros pontos que podem aumentar a superfície de ataque.
A identificação, porém, é apenas uma etapa. Os riscos encontrados precisam ser avaliados, priorizados e corrigidos de acordo com sua criticidade e com o contexto do ambiente.
Testes de penetração simulam técnicas utilizadas em ataques para avaliar se determinadas vulnerabilidades podem ser exploradas e quais impactos poderiam provocar.
Eles ajudam a organização a compreender não apenas onde existe uma falha, mas também o que um invasor poderia conseguir fazer a partir dela.
Proteção dos dados em trânsito
Informações transmitidas entre dispositivos e serviços também precisam ser protegidas contra interceptação e alteração.
O TLS (Transport Layer Security) é um protocolo utilizado para estabelecer comunicações protegidas por criptografia entre aplicações.
É ele que está por trás, por exemplo, da proteção utilizada pelo HTTPS durante a comunicação entre navegador e servidor.
O TLS sucedeu o antigo SSL (Secure Sockets Layer), cujas versões são consideradas obsoletas. Por isso, embora a expressão “SSL” ainda apareça popularmente, as implementações atuais utilizam TLS.
Recuperação
Prevenir e detectar incidentes é fundamental, mas a segurança da informação também precisa considerar uma pergunta importante: como a organização continua ou recupera suas operações quando algo dá errado?
Falhas de hardware, erros humanos, indisponibilidade de serviços, desastres e ataques cibernéticos podem comprometer sistemas e dados.
Por isso, mecanismos de recuperação e continuidade ajudam a reduzir o tempo de interrupção e restaurar recursos críticos.
Backup e Disaster Recovery
Backup
Backup é uma cópia de dados criada para possibilitar sua recuperação em caso de perda, exclusão, corrupção ou comprometimento.
Uma estratégia eficiente deve considerar não apenas a realização das cópias, mas também sua frequência, armazenamento, proteção e testes periódicos de restauração.
Afinal, possuir um backup que não pode ser recuperado quando necessário não garante continuidade.
Disaster Recovery
O Disaster Recovery (DR) reúne estratégias, processos e recursos utilizados para restaurar sistemas e serviços tecnológicos após uma interrupção grave.
Enquanto o backup está diretamente relacionado à recuperação dos dados, o Disaster Recovery possui um escopo maior, considerando como a infraestrutura e os serviços essenciais serão restabelecidos.
Métricas como RPO e RTO também podem orientar essa estratégia, definindo quanto dado a organização pode tolerar perder e em quanto tempo determinados serviços precisam ser recuperados.
A tríade da segurança da informação e os mecanismos
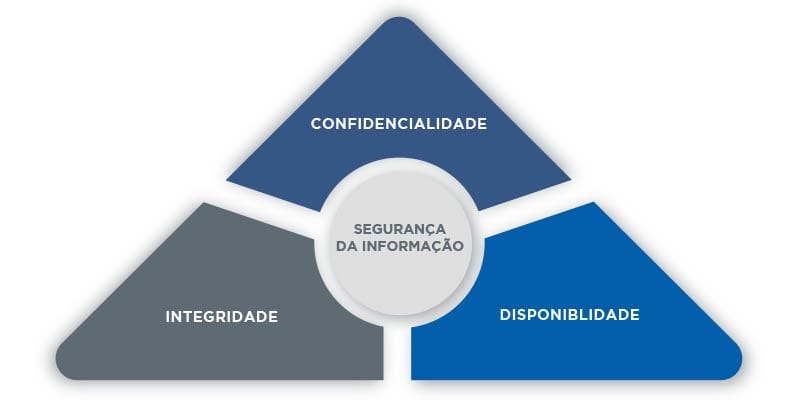
A tríade da segurança da informação é o núcleo, o objetivo principal das ações e ferramentas dessa frente, conhecido como CID.
Confidencialidade
A confidencialidade busca garantir que informações sejam acessadas apenas por pessoas, sistemas ou processos autorizados. Mecanismos como autenticação, controle de acesso e criptografia ajudam a preservar esse princípio.
Integridade
A integridade está relacionada à preservação da exatidão e consistência das informações, evitando alterações indevidas ou não autorizadas. Controles de acesso, mecanismos criptográficos, registros e outros controles podem ajudar a identificar ou impedir modificações indevidas.
Disponibilidade
A disponibilidade busca garantir que informações, sistemas e serviços estejam acessíveis aos usuários autorizados quando necessário. Mecanismos como redundância, monitoramento, backups, manutenção, proteção de rede e estratégias de continuidade e recuperação ajudam a preservar esse princípio.
Confidencialidade, integridade e disponibilidade são complementares
A prioridade e os controles necessários para cada um dependem dos riscos e das características do negócio.
Por que os mecanismos de segurança são importantes para empresas e profissionais de TI?
Conhecer os mecanismos de segurança não significa simplesmente acumular ferramentas.
Uma estratégia eficiente começa pela compreensão dos riscos do negócio e pela escolha dos controles adequados para proteger seus dados, sistemas, usuários e operações.
Para profissionais de TI e MSPs, essa visão também é importante porque a proteção dos clientes exige cada vez mais uma abordagem integrada. Firewall, backup, autenticação, monitoramento ou qualquer outra tecnologia isolada resolve apenas uma parte do problema.
O papel do provedor é compreender como essas diferentes camadas podem trabalhar juntas para reduzir riscos e aumentar a resiliência do ambiente.
Isso também cria oportunidades para evoluir de uma atuação baseada apenas em suporte técnico para uma entrega recorrente de segurança, disponibilidade e gestão da infraestrutura.
Segurança em camadas também exige estratégia
Para MSPs e provedores de TI, implementar diferentes mecanismos de segurança nos clientes exige tecnologia, gestão e um modelo de operação capaz de sustentar serviços recorrentes.
Quer ampliar a proteção dos seus clientes e evoluir seu portfólio de serviços?
Não existe um único mecanismo capaz de proteger todas as informações, sistemas e operações de uma empresa.
Enquanto a autenticação ajuda a verificar identidades, o controle de acesso limita permissões, a criptografia protege informações, o monitoramento ajuda a identificar atividades suspeitas e os backups possibilitam recuperar dados quando algo dá errado.
É a combinação dessas diferentes camadas que torna a estratégia mais resiliente.
Por isso, escolher mecanismos de segurança não deve começar pela ferramenta mais conhecida, mas pelos riscos que precisam ser reduzidos e pelos ativos que a organização não pode se dar ao luxo de perder.
Perguntas e respostas sobre mecanismos de segurança da informação
O que são mecanismos de segurança da informação?
São controles, tecnologias, processos e técnicas utilizados para proteger dados, sistemas e recursos contra acessos indevidos, alterações, perdas e outros riscos.
Quais são os principais mecanismos de segurança?
Entre os principais estão autenticação, controle de acesso, criptografia, firewalls, monitoramento, gestão de vulnerabilidades, backups e mecanismos de recuperação. A combinação adequada depende dos riscos e das características de cada ambiente.
Para que servem os mecanismos de segurança da informação?
Eles ajudam a prevenir incidentes, identificar atividades suspeitas, reduzir impactos e recuperar dados e sistemas quando uma falha ou ataque acontece.
Quais mecanismos ajudam a garantir a confidencialidade?
Autenticação, controle de acesso e criptografia são exemplos de mecanismos que podem contribuir para que informações sejam acessadas apenas por usuários e sistemas autorizados.
Quais mecanismos ajudam a garantir a disponibilidade?
Redundância, monitoramento, backup, manutenção, proteção de rede e estratégias de Disaster Recovery e continuidade ajudam a manter ou recuperar o acesso a sistemas e informações.
Qual a relação entre mecanismos de segurança e a tríade CID?
Os mecanismos são utilizados para ajudar a preservar os três princípios da segurança da informação: confidencialidade, integridade e disponibilidade. Diferentes controles podem contribuir para um ou mais desses objetivos simultaneamente.


